タイムズカーの件のあと、自分のメールアドレスがほかにどこで漏れているのか、気になって調べてみました。
使ったのは、漏洩データを照合できる「Have I Been Pwned」というサイトです。メールアドレスを入れると、過去の漏洩事件の一覧が出てきました。全部で5件。思っていたより多くて、しばらく画面をスクロールする手が止まりました。
この記事では、私のメールアドレスが含まれていた個人情報漏洩を、実際の中身ごと書き出します。メールアドレスそのものは伏せます。あわせて、日本企業のセキュリティは本当に甘いのか、公的な統計を調べた結果もまとめました。数字は2026年10月16日時点で確認したものです。
個人情報漏洩をHave I Been Pwnedで調べた経緯
9月末、タイムズカーから免許証画像が漏れたというメールが届きました。そのときのことはタイムズカー個人情報漏えいの記事に書いています。
あれ以来、ほかにも知らないうちに漏れているものがあるんじゃないか、という不安が頭から離れませんでした。それで、名前だけは知っていたHave I Been Pwnedを開いてみました。
Have I Been Pwnedは、オーストラリアのセキュリティ研究者トロイ・ハント氏が運営しているサービスです。ネットに出回った漏洩データを集めていて、メールアドレスで検索すると、どの事件に含まれていたかを教えてくれます。
ひとつ断っておくと、このサイトで分かるのは、その事件で漏れたデータの種類までです。私の分にどの項目が含まれていたかまでは分かりません。以下で書く漏洩項目は、事件全体のものです。
私のメールアドレスが含まれていた漏洩事件
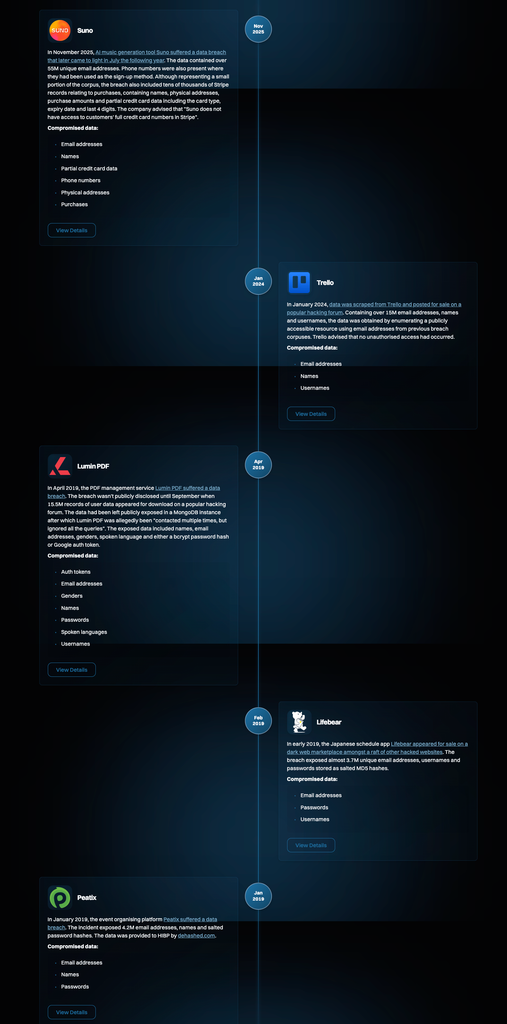
新しい順に並べます。説明はHave I Been Pwnedの各事件ページの記載をもとにしています。
Suno(2025年11月)
AIで音楽を作るサービスのSunoです。2025年11月に漏洩が起き、表に出たのは2026年7月でした。5,500万件を超えるメールアドレスが含まれていて、電話番号で登録した人は電話番号も漏れています。
一部には、Stripe経由の購入記録が数万件含まれていました。名前、住所、購入金額、カードの種類、有効期限、カード番号の下4桁です。Suno側は、Stripe上のカード番号全体にはアクセスできない、と説明しています。
5件の中でいちばん新しくて、いちばん大きい事件です。2025年の話なのに、私が知ったのは画面を開いた今日でした。
Trello(2024年1月)
タスク管理ツールのTrelloです。2024年1月、1,500万件を超えるデータがハッキングフォーラムで売りに出されました。中身はメールアドレス、名前、ユーザー名です。
集め方が少し変わっていました。誰でもアクセスできる仕組みに、過去の漏洩事件で出回ったメールアドレスを次々に入れて、該当するアカウントの情報を拾い集めたそうです。Trelloは、不正アクセスはなかったと説明しています。
読んでいて、ぞっとしました。昔の漏洩で出回った私のメールアドレスが、別のサービスの情報を掘り出す鍵として使われた可能性がある、ということだからです。
Lumin PDF(2019年4月)
PDF管理サービスのLumin PDFです。2019年4月に漏洩し、9月になって1,550万件のユーザー情報がハッキングフォーラムに出ました。
データは、MongoDBというデータベースに、外から見られる状態で置かれていたそうです。運営会社には何度も連絡が行ったのに、すべて無視されたと書かれていました。漏れたのは名前、メールアドレス、性別、使用言語と、パスワードのハッシュ(bcrypt方式)かGoogleの認証トークンです。
指摘されても動かなかった、という部分には腹が立ちました。
Lifebear(2019年2月)
日本のスケジュール帳アプリ、ライフベアです。2019年の初め、ほかのハッキングされたサイトのデータと一緒に、ダークウェブの市場で売りに出されました。
Have I Been Pwnedによると、約370万件のメールアドレスとユーザー名、パスワードが含まれていました。パスワードはソルト付きのMD5ハッシュで保存されていたそうです。
当時の報道を探すと、週刊アスキーの記事に、米ZDNetの報道として計386万件が流出したと書かれていました。同じく週刊アスキーによると、ライフベアは2019年3月18日に、外部から報告を受けたとしてアカウント情報が不正に取得された懸念を発表しています。
MD5は、パスワードの保存方法としては古い方式です。いまの基準で見ると、日本のサービスでもこのレベルだったのか、というのが私の感想でした。
Peatix(2019年1月)
イベント申し込みでよく使われるPeatixです。Have I Been Pwnedには、2019年1月の事件として、420万件のメールアドレス、名前、ソルト付きパスワードハッシュが登録されていました。
ただ、日付が少し引っかかりました。Peatix自身は2020年11月17日に、2020年10月の不正アクセスで最大677万件の氏名やメールアドレス、暗号化されたパスワードが引き出されたと発表しています。ScanNetSecurityの記事でも、この内容が報じられていました。
Have I Been Pwnedへの登録は2020年12月6日です。同じ事件なのか、別の事件なのかは、私が調べた範囲では判断できませんでした。どちらにしても、私のメールアドレスが含まれていたことは変わりません。
漏洩の中身を見て感じたこと
5件を並べてみて、まず思ったのは、私が何かを失敗したわけではない、ということでした。
パスワードを使い回したとか、怪しいメールを開いたとか、そういう話ではありません。サービスに登録しただけで、預けた情報が守られていなかった。それだけです。
Lumin PDFは、鍵のかかっていないデータベースを放置して、警告も無視していました。ライフベアは、古い方式でパスワードを保存していました。Sunoは、漏洩から表に出るまで8か月かかっています。どれも、利用者の側からは防ぎようがありません。
企業は、会員登録のときにはメールアドレスも電話番号も当たり前のように求めてきます。でも、漏れたときの代償を払うのは、たいてい利用者のほうです。迷惑メールが増え、パスワードを変え、何年も不安を抱える。そこが一番納得できないところです。
Trelloの件で分かったように、一度漏れた情報は、次の漏洩の材料にもなります。漏洩は1回で終わらずに、連鎖していくんだと実感しました。
日本企業のセキュリティの甘さを示すデータ
5件のうち、日本のサービスはライフベアとPeatixの2件でした。日本企業のセキュリティは本当に甘いのか。公的な調査を探してみました。
漏洩事故の件数
東京商工リサーチの調査では、2025年に上場企業とその子会社が公表した個人情報の漏洩と紛失事故は180件でした。過去最多だった2024年の189件に次ぐ、歴代2番目の多さです。
漏洩した人数は3,063万人分で、前年から93.1%増えていました。原因の64.4%は、ウイルス感染と不正アクセスだったそうです。上場企業だけでこの数字なので、中小企業まで含めたら、と考えると気が重くなります。
個人情報保護委員会の年次報告も読みました。民間事業者からの漏洩等報告は、2024年度が19,056件で過去最多、2025年度は17,139件です。
2026年に漏洩を公表した主な企業
では、今年はどうなのか。2026年に入ってから漏洩を公表した企業を調べてみました。
東京商工リサーチが10月7日に出した速報では、上場企業の100万件以上の漏洩は、10月5日時点ですでに10件あったそうです。2025年は1年で6件だったので、もう超えています。記事の見出しには、過去最悪ペースとありました。
各社の発表や報道をもとに、大きなものを並べます。件数の数え方は、件、人、アカウントと会社ごとにばらばらで、漏れた可能性の段階のものも含みます。
- Gyazo(Helpfeel):ユーザー情報約2,362万件(9月)
- skyticket(アドベンチャー):約1,464万件(10月)
- KDDI(プロバイダー6社向けのメールシステム):メールアドレス約1,223万件、パスワード約762万件(6〜7月)
- 焼肉きんぐアプリ(物語コーポレーション):1,078万8,963件(10月)
- 第一興商:約872万件、漏洩の可能性(10月)
- タイムズカー(タイムズモビリティ):約660万アカウント(9月)
- 銀のさらなど(ライドオンエクスプレスHD):最大約650万件、漏洩の可能性(10月)
- アフラック生命保険:約440万人(6〜7月)
- イエローハット:317万9,454件(4月)と最大180万1,499件(8月)
- ローソンID(ローソン):215万5,345件(10月)
- さくらインターネット:最大136万563アカウント、閲覧や取得の可能性(8〜9月)
並べてみて、名前を知らない会社がほとんどないことに驚きました。カラオケ、焼肉、コンビニ、宅配寿司、カー用品。普段の生活で使う店ばかりです。
この中で問題だと思った漏洩
全部を同じように責めるつもりはありません。そのうえで、私が特に問題だと思ったものを挙げます。
さくらインターネット
@ITの記事によると、販売管理システムへの不正アクセスは2023年4月から2026年3月まで続いていたそうです。約3年、気づかなかったことになります。一部のレンタルサーバやVPSの初期パスワードが、ハッシュ化されずに保存されていたことも分かったと報じられていました。
サーバを貸す会社は、ほかの会社のセキュリティを支える立場です。そこで3年も気づかないのは、さすがにまずいと思いました。
イエローハット
東京商工リサーチの速報によると、4月に子会社の会員向けサーバで約318万件、8月には本体の予約システムで最大約180万件の漏洩がありました。同じ年に2回です。
1回目のあと、ほかのシステムも見直していれば防げたんじゃないか。そう考えてしまいます。
タイムズカー
私自身が対象になった件です。報道では、いまの会員だけでなく、退会した人や、入会の手続きを終えなかった人の情報まで対象に含まれていました。タイムズカーの第2報では、免許証などの本人確認書類の画像が漏れたのは約160万件とされています。
使わなくなった人の情報を持ち続けていたこと自体が、漏洩の被害を広げたと私は思っています。持っていなければ、漏れることもなかったはずです。
焼肉きんぐアプリ
物語コーポレーションの発表では、登録者10,808,784件のうち10,788,963件が漏れていました。割合にすると約99.8%で、ほぼ全員です。名前、メールアドレス、電話番号、会員番号が含まれます。
クーポン目当てで入れたアプリで、ここまで持っていかれるのはやりきれません。原因は、発表の時点ではまだ調査中でした。
アフラック生命保険
報道によると、約440万人分のうち約23万人分には、保険料の引き落とし口座の情報も含まれていました。金融庁から、保険業法にもとづく報告徴求命令も受けています。
保険会社は、病気や家族のことまで預ける相手です。お金の情報まで漏れたのは、ほかの件より重いと感じました。
一方で、KDDIの件は、システムに入れていた他社ソフトの未知の脆弱性を突かれたと報じられていました。これは防ぐのが難しい種類の攻撃で、同じようには責めにくいと思っています。それでも762万人分のパスワードが漏れていて、総務省から行政指導を受けたとも報じられています。
人と体制の不足
もっと気になったのは、セキュリティを担う人の数でした。
NRIセキュアテクノロジーズの2022年の調査では、CISO(最高情報セキュリティ責任者)を置いている日本企業は39.4%でした。アメリカは96.2%、オーストラリアは96.0%です。
同じ調査で、セキュリティ人材が足りないと答えた企業は、日本が89.8%、アメリカは9.7%でした。日本は2012年の時点でも84.4%で、10年たってもほとんど改善していないと書かれていました。
この差は、さすがに大きすぎると思いました。責任者がいない会社が6割もあれば、指摘されても動けない会社が出てくるのも分かる気がします。
警察庁の発表では、2025年上半期に把握したランサムウェア被害は116件でした。各県警の資料によると、そのうち約3分の2が中小企業で、件数も割合も過去最多だったそうです。
数字を見るときに気をつけたいこと
一方で、数字をそのまま日本企業の甘さとして読むのは、少し乱暴だとも感じました。
2022年4月から、改正個人情報保護法で漏洩の報告が義務になりました。それまで表に出なかった小さな事案も数えられるようになったので、件数が増えて見える面があります。
個人情報保護委員会の2025年度の報告では、直接報告された13,345件のうち、約48%が誤交付、約26%が誤送付でした。不正アクセスは約9%です。件数の多くは、ハッキングよりも人のミスでした。
それに、私の5件のうち3件は海外のサービスです。Lumin PDFの放置ぶりは、日本の2件よりひどいと思いました。漏洩は日本だけの問題ではありません。
それでも、責任者と人材の差は、件数の数え方では説明できません。私の結論は、日本企業のセキュリティは仕組みと人の面で甘い、です。ただ、それは海外ならもっと安全だという意味ではありません。
Bitwardenでパスワードを管理している理由
企業を責めても、漏れた情報は戻ってきません。なので、自分の側でできることはやっています。
私はパスワード管理ツールのBitwardenを入れて、サービスごとに複雑なパスワードを作って使い分けています。自分で覚えるのは、Bitwardenを開くためのマスターパスワードだけです。
Trelloの件で分かったとおり、一度漏れたメールアドレスやパスワードは、別のサービスを狙う材料に使われます。サービスごとにパスワードが違えば、どこかで漏れても、ほかのアカウントまで芋づる式に開けられることはありません。
Bitwardenの公式ヘルプによると、ソースコードはGitHubで公開されていて、Cure53などの第三者機関によるセキュリティ監査も受けています。保管庫の中身は端末側で暗号化される仕組みです。大事なパスワードを全部預ける場所なので、外から検証されているのは安心材料になっています。
ただ、パスワード管理ツールにも弱点はあります。マスターパスワードが破られたら、全部が開いてしまいます。なので、マスターパスワードは長くして、2段階認証もかけておくのが前提です。
Have I Been Pwnedには、新しい漏洩に自分のメールアドレスが含まれたときに知らせてくれる通知機能もあります。知らないまま過ごすより、知っておくほうがまだ落ち着くと思います。
まとめ
私のメールアドレスは、5つのサービスの漏洩に含まれていました。Suno、Trello、Lumin PDF、ライフベア、Peatixです。どれも、私の側では防ぎようのない漏れ方でした。
日本企業については、事故の件数より、セキュリティの責任者と人材が足りていないことのほうが深刻だと感じました。会員登録で個人情報を求めるなら、守る体制もセットで用意してほしいです。
自分のメールアドレスが気になる人は、一度Have I Been Pwnedで調べてみてください。結果を見るのは少し怖いですが、知らないままよりは動きやすくなります。
よくある質問
Have I Been Pwnedは安全なサイトですか?
セキュリティ研究者のトロイ・ハント氏が運営している、知られたサービスです。検索に使うのはメールアドレスだけで、パスワードを入力する必要はありません。似た名前の偽サイトもありうるので、アドレスは確認してから使ってください。
個人情報漏洩でメールアドレスが漏れたら何をすればいいですか?
漏れたサービスと同じパスワードをほかで使っていないか確認して、使っていたら変えるのが先です。私はBitwardenのようなパスワード管理ツールで、サービスごとに違う複雑なパスワードにしています。大事なアカウントには2段階認証もかけておくと安心です。漏洩した会社名をかたる詐欺メールが届くこともあるので、メール内のリンクは開かないほうが安全です。
日本企業の個人情報漏洩は増えているのですか?
東京商工リサーチの調査では、上場企業の漏洩と紛失事故は2024年に189件で過去最多、2025年は180件でした。2025年は件数こそ減りましたが、漏洩した人数は前年の約2倍に増えています。2026年は、100万件以上の大型漏洩が10月初めの時点ですでに10件と、前年の6件を超えています。2022年4月の報告義務化で、件数が数えられやすくなった面もあります。
参考にした情報
- Have I Been Pwned(各漏洩事件のページ)
- ScanNetSecurity:2025年 上場企業の個人情報漏えい・紛失事故(東京商工リサーチ調査)
- 東京商工リサーチ:上場企業「個人情報漏えい」、過去最悪ペース(2026年10月7日)
- ウェステリア:2026年の情報漏洩・不正アクセス・ランサムウェア事案一覧(一覧の確認に使用)
- @IT:さくらインターネット、3年続いた不正アクセス
- @IT:skyticketで1464万件の個人情報流出か
- 物語コーポレーション:焼肉きんぐ公式アプリに関するお知らせ
- タイムズカー:不正アクセスに関する第2報
- Helpfeel:Gyazoへの不正アクセスについて
- ローソン:ローソンIDへの不正アクセスについて
- 第一興商:個人情報漏えいの可能性について
- ライドオンエクスプレスHD:不正アクセスについて
- ScanNetSecurity:アフラック生命保険に不正アクセス
- ケータイ Watch:KDDIのISP向けメールシステム不正アクセス
- 個人情報保護委員会:令和7年度 年次報告
- Bitwarden:Is Bitwarden audited?
- NRIセキュアテクノロジーズ:企業における情報セキュリティ実態調査2022
- 警察庁:令和7年上半期におけるサイバー空間をめぐる脅威の情勢等について
- ScanNetSecurity:「Peatix」に不正アクセス、最大677万件のユーザー情報流出
- 週刊アスキー:Lifebearのスケジュール流出か
- 週刊アスキー:Lifebear、個人情報が漏れた可能性を認める